BERTUAHPOS.COM – Kasus kejahatan siber yang menguras isi tabungan bank kian marak terjadi di Indonesia. Banyak orang mengira bahwa menjaga kerahasiaan Nomor Induk Kependudukan (NIK) pada KTP sudah cukup untuk membuat rekening aman dari jangkauan pelaku kriminal.
Padahal, modus penipuan era digital jauh lebih canggih dari dugaan kita. Para pelaku kejahatan siber kini mengincar berbagai informasi personal lainnya yang sering kali kita anggap sepele dan dibagikan secara tidak sadar.
Penting untuk dipahami bahwa ada beberapa jenis data yang sering dipakai buat bobol rekening yang wajib Anda proteksi seketat mungkin agar tidak menjadi korban berikutnya.
Mengapa NIK KTP Saja Tidak Cukup?
NIK KTP memang krusial, tetapi dalam verifikasi perbankan modern, sistem membutuhkan berlapis data untuk menyetujui sebuah transaksi atau perubahan akses akun. Pelaku peretas (hacker) biasanya mengumpulkan serpihan informasi dari berbagai sumber sebelum melancarkan aksi pengurasan saldo.
Ketika serpihan data tersebut berhasil disatukan melalui teknik social engineering (manipulasi psikologis), mereka dapat dengan mudah mengelabui sistem keamanan bank atau layanan dompet digital Anda.
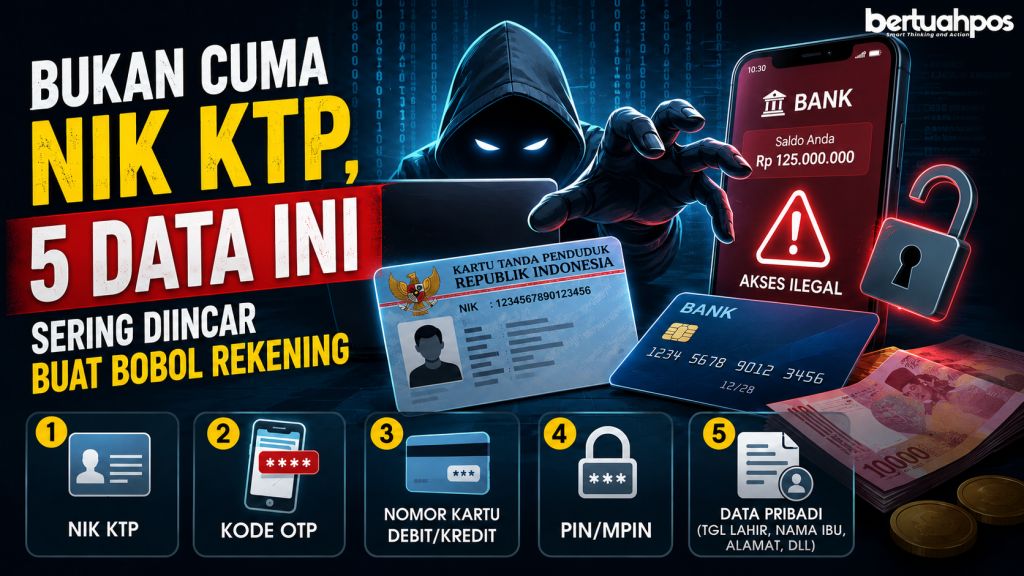
Daftar Data yang Sering Dipakai buat Bobol Rekening
Melansir dari berbagai sumber keamanan digital, berikut adalah beberapa data sensitif selain NIK KTP yang paling sering diincar oleh para pelaku kriminal siber:
1. Nama Gadis Ibu Kandung
Informasi ini merupakan salah satu data paling sakral dalam dunia perbankan. Nama gadis ibu kandung hampir selalu digunakan sebagai pertanyaan verifikasi keamanan utama saat Anda ingin memulihkan kata sandi atau melakukan transaksi besar. Jangan pernah membagikan informasi ini di platform publik atau dalam kuesioner daring yang mencurigakan.
2. Tanggal Lahir Lengkap
Kombinasi hari, bulan, dan tahun lahir Anda sering kali dijadikan celah oleh peretas untuk menebak PIN atau kata sandi penarikan ATM. Banyak pengguna bank yang masih menggunakan tanggal lahir sebagai PIN karena alasan mudah diingat, hal inilah yang menjadi incaran utama para pelaku kejahatan.
3. Kode OTP (One-Time Password)
Kode OTP yang dikirimkan melalui SMS atau WhatsApp adalah gerbang terakhir dari transaksi keuangan Anda. Pihak bank resmi tidak akan pernah meminta kode ini dengan alasan apa pun. Jika ada pihak yang menghubungi Anda dan meminta kode OTP, bisa dipastikan itu adalah upaya penipuan.
4. Nomor Kartu Debit/Kredit dan Kode CVV
Enam belas digit nomor yang tertera di bagian depan kartu beserta tiga digit kode CVV di bagian belakang kartu adalah aset yang sangat berharga. Jika pelaku berhasil mendapatkan kedua data ini, mereka bisa melakukan transaksi belanja online menggunakan akun Anda tanpa perlu memegang fisik kartunya.
5. Alamat Email dan Nomor HP Aktif
Banyak yang meremehkan pengamanan alamat email dan nomor handphone. Padahal, jika email Anda berhasil diretas atau nomor HP Anda dikloning (SIM swap), pelaku dapat dengan mudah mengambil alih akses ke mobile banking melalui fitur “Lupa Password”.
Tips Ekstra: Cara Melindungi Akun Perbankan dari Modus Social Engineering
Untuk memberikan perlindungan ekstra yang lebih bernilai bagi keamanan finansial Anda, terapkan langkah-langkah mitigasi berikut ini:
-
Aktifkan Dua Faktor Otentikasi (2FA): Selalu aktifkan fitur keamanan ganda berbasis aplikasi otentikator (seperti Google Authenticator) ketimbang mengandalkan SMS OTP yang rawan dicegat.
-
Hindari Mengikuti Tren “Challenge” di Media Sosial: Jangan pernah mengikuti tren kuis atau tantangan di Instagram/TikTok yang memancing Anda untuk membagikan nama sekolah, nama peliharaan, atau tanggal lahir, karena data tersebut sering dipakai untuk menjawab pertanyaan keamanan akun.
-
Gunakan Password yang Unik dan Berbeda: Pisahkan password email utama, mobile banking, dan akun e-commerce Anda agar jika salah satu bocor, akun keuangan Anda tetap aman.